Clash Verge Rev TUN 进阶设置与网络故障恢复
检查服务权限、协议栈、路由、DNS 与多 VPN 冲突,按层定位 TUN 网络问题。
本页目录
开启 TUN 前先做对照
先按系统代理与 TUN 基础教程 完成普通连接。保留同一个节点,分别测试关闭 TUN 时的浏览器连接和开启后的目标应用。系统代理本来就不通时,叠加 TUN 只会增加排查范围。
记录原有系统代理状态、TUN 状态、DNS 设置以及正在运行的其他 VPN。测试时一次只改一个参数。不要把网上整份 TUN 配置直接覆盖到当前订阅。
服务模式和 TUN 不是同一个开关
服务负责让内核获得所需权限;TUN 决定是否建立虚拟网卡与相关路由。服务已经安装,不等于 TUN 已经开启。反过来,界面开关变成开启,也要结合日志确认虚拟网卡真正启动。
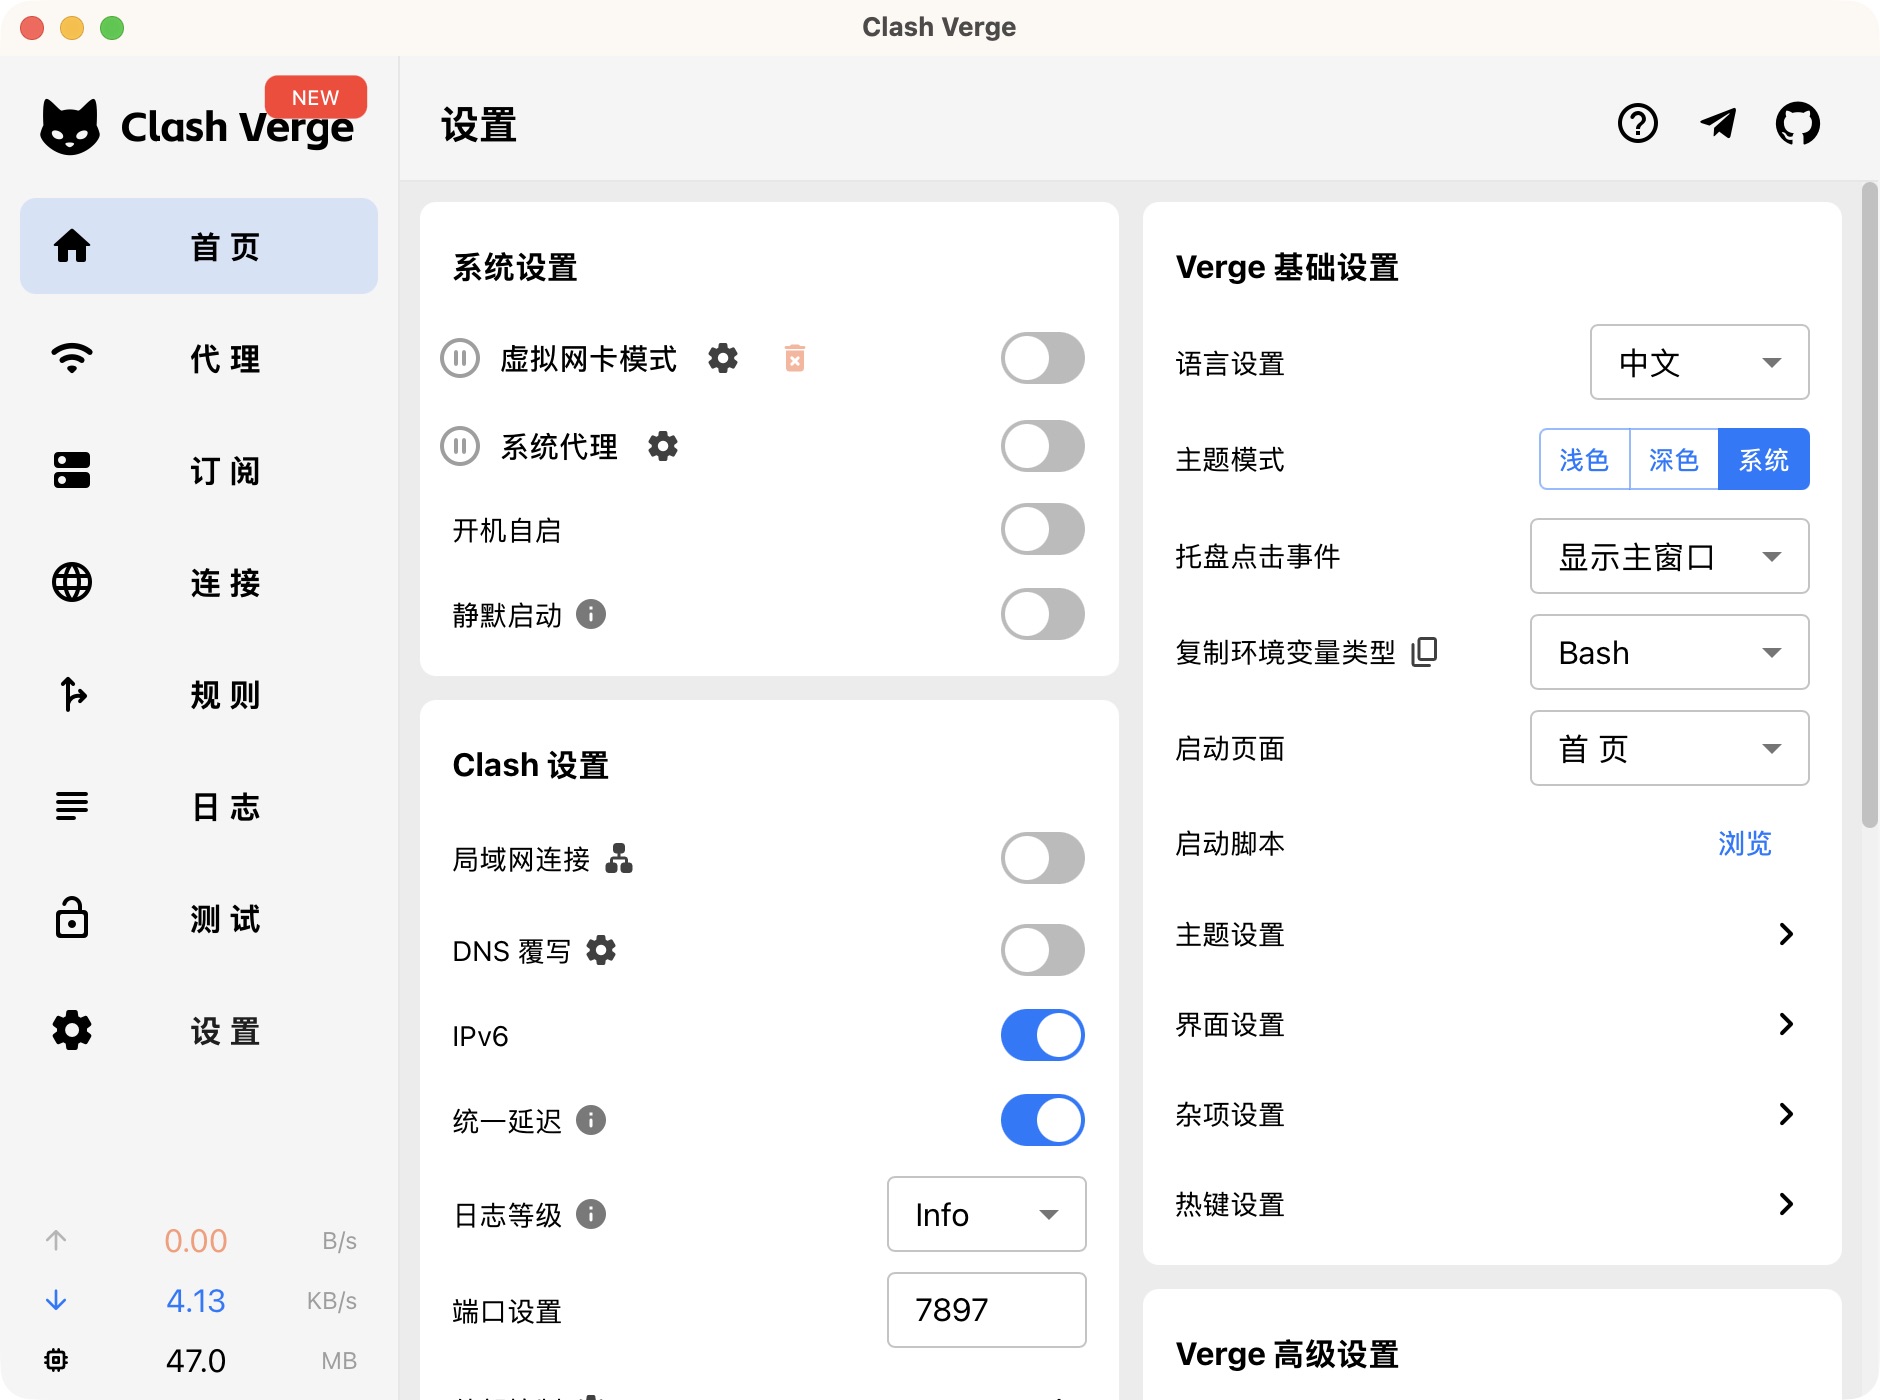
- 在设置查看虚拟网卡模式和服务状态。
- 缺少服务时,使用客户端提供的正常安装/修复入口,核对系统授权后完成。
- 再开启 TUN,查看日志中是否有权限、网卡创建或路由错误。
- 发起新请求,在连接页确认它确实进入了内核。
遇到问题先保留错误原文。不能把所有启动失败都归类为“权限不足”,也不需要修改整个配置目录的全员可写权限。
协议栈应该怎么选
Mihomo 提供 system、gvisor、mixed 等协议栈,实际可选项以当前客户端和内核为准。先保留默认值,只有某类应用异常且能稳定复现时再切换对照。
在虚拟网卡设置入口修改后保存,重建 TUN,再对同一个应用、同一个目标测试 TCP 和实际需要的 UDP 业务。某个栈在一台电脑上有效,不代表在所有系统上都更快。
Rev 新版会回写应用管理的 TUN 字段。在扩展中写了 stack 或 mtu,最终可能仍以设置页面保存值为准。因此排查时始终查看「当前配置」,不要只看编辑器里的片段。
路由与网络接口怎么检查
auto-route 用于配置相关路由;auto-detect-interface 用于识别出站接口。这些值要和系统、客户端当前能力一起判断,不能用复制别人的网卡名称代替实际检查。
出现“启用后全部断网”时,先看其他 VPN、虚拟机网卡、企业网络客户端是否同时改了默认路由。保留可工作的网络状态做对照,逐个判断冲突来源,不要一次卸载所有网卡。
局域网设备访问异常时,确认目标网段与实际路由。需要排除某个网段时,在 TUN 设置中处理对应排除地址并核对运行时值;DIRECT 规则只决定已经进入内核的出站,不等同于把路由从 TUN 中排除。
DNS 劫持能接管什么
dns-hijack 处理匹配的 DNS 流量。它不意味着所有应用内置的 DoH/DoT 都会变成普通 UDP 53 查询,也不能保证浏览器的独立安全 DNS 设置与系统完全一致。
若开 TUN 后只有域名不通而 IP 连接有差异,检查DNS 配置
及上游解析器可达性。用 Fake-IP 时返回合成地址是机制的一部分,不应仅凭 198.18.x.x 判断解析遭到攻击或节点 IP 错误。
按现象缩小范围
| 现象 | 优先检查 |
|---|---|
| TUN 开关立即回退 | 服务状态、权限和内核错误 |
| 所有应用立即断网 | 路由、出站接口、其他 VPN 与 DNS |
| 浏览器能用,游戏不能 | UDP 支持、真实业务流量和应用路径 |
| 仅访问内网异常 | 内网路由、目标网段与本地 DNS |
| 切换 Wi-Fi 后异常 | 出站接口是否更新,重建 TUN 后对照 |
| 开关正常但连接页无流量 | 请求是否进入 TUN,应用是否复用旧连接 |
延迟测试成功只说明测试请求完成,并不能代替游戏、语音或远程桌面的实际验证。MTU 也不要随意改成某个“万能数字”;只有发现可重复的包长相关异常时,才记录原值并做对照。
断网后按顺序恢复
- 先关闭 TUN,保留客户端运行,观察普通网络是否恢复。
- 如果系统代理还开启,确认其端口可用;准备退出客户端时先关闭系统代理。
- 把刚修改的 TUN 参数恢复到记录的旧值,重新应用配置。
- macOS 同时核对当前网络的 DNS;保留原有企业或手动 DNS,不盲目清空。修改过的系统项按测试前记录恢复。
- 恢复基础网络后,再逐项启用并记录复现结果。仍异常时按导出日志 保存一次完整过程。
相关文档:Mihomo TUN 配置 、Rev Windows 问题 、Rev macOS 问题 。